株式会社アルテミス × 株式会社ガーディアン 業務提携

SCSCをご利用中のお客様へ

ホームページを守るだけでは、
会社は守りきれない。

ホームページの守りは、ガーディアンが担っています。ただ、社内ネットワークとPCは、これまで守備範囲の外でした。そこを、1995年から情報セキュリティ一筋の専門企業アルテミスに。二社で、会社の"内と外"をまとめて守る体制をご用意しました。

知っておいてほしい、被害の典型的な流れ ↓
  • 1995年設立の情報セキュリティ専門企業
  • 1998年から中小企業向けセキュリティ診断
  • Check Point社製UTMを国内向けに提供
  • JNSA(日本ネットワークセキュリティ協会)会員
A

話を聞かせてほしい

ご希望日時をうかがい、アルテミスの担当者との打合せ日程をすぐに確定します。

日程調整へ →
B

まずは興味あり

アルテミスから資料をお送りし、ご都合のよい方法でご連絡します。売り込みの電話が突然かかることはありません。

資料を受け取る →

A Typical Case

知っておいてほしい、被害の典型的な流れ。

脅かすためではなく、備えの判断材料として。公表されている中小企業の被害事例に、繰り返し共通して見られる流れです。

  1. 社員が、取引先を名乗るメールの添付を開く

    件名は「請求書の再送」。見た目は本物と区別がつきません。誰にでも起こりうる、ごく普通の操作です。

  2. 共有サーバのファイルが、開けなくなる

    見積書・図面・顧客リスト・請求データ。画面には身代金を求めるメッセージが表示されます。

  3. 取引先から連絡。「御社から不審なメールが届いている」

    自社の被害が、取引先にも影響し始めます。説明と謝罪の対応が、通常業務と並行して発生します。

  4. 取引先から「原因報告書」と「対策の証明」を求められる

    対策の状況を説明できるかどうかが、取引継続の判断材料になります。復旧までは受注・請求も止まります。

  5. 復旧費用が、想定を大きく超える

    原因調査・法律相談・顧客への通知・再発防止。復旧費用の総額が数千万円規模になった中小企業の例が報告されています。

  6. 取引先から「対策済みの会社を優先する」と伝えられる

    失ったのはデータよりも、取引と信用でした。復旧後も、その回復には時間がかかります。

この会社に、特別な落ち度はありませんでした。
違いは、社内側の備えがあったかどうか。それだけです。

※上記は複数の公表事例に共通する典型的な流れを再構成したもので、特定の企業を指すものではありません。金額はJNSA「インシデント損害額調査レポート」等の公開情報に基づきます。

Common Situations

多くの会社で、"普通"になっている状態。

どれも、日本の中小企業ではごく一般的な状態です。責められることではありません。ただ、普通であるがゆえに、見過ごされやすい穴でもあります。

  • 01Wi-Fiは、量販店で買ったルーターのまま。来客用も社員用も同じ電波。パスワードは何年も変えていない。
    どこに穴があるか社内ネットワークの入口に、施錠がない状態です。
  • 02迷惑メールの見分けは、社員それぞれの"勘"。「本物かどうか」を判断する仕組みがなく、開くかどうかは個人任せ。
    どこに穴があるか社員が一人でも開けば侵入が成立します。人の注意力だけに頼る仕組みになっています。
  • 03ノートPCは外に持ち出し、私物スマホは社内Wi-Fiにつながっている。外で感染した端末が、そのまま社内に戻ってくる。
    どこに穴があるか入口の対策をしていても、社内側から脅威が入るルートが残っています。
  • 04誰のPCに、どの対策が入っているか、誰も正確に答えられない。更新は各自任せ。退職者のPCの状態も把握していない。
    どこに穴があるか感染しても気づきにくく、発見が取引先からの連絡になりがちです。
  • 05「ウイルス対策はWindows標準で十分」だと思っている。UTMという言葉を聞いたことがない、または入れていない。
    どこに穴があるか未知のマルウェアや標的型攻撃に対して、入口の守りがない状態です。
  • 06ネットが止まったとき、頼れるのは"詳しい社員"一人。情シス担当はいない。その人が休みの日は、対応が止まる。
    どこに穴があるか何かあったときに止める人がいません。復旧が遅れるほど、影響は広がります。

ひとつでも思い当たれば、社内側の備えを見直す時期です。

What Actually Happens

影響が出るのは、パソコンの中だけではありません。

被害は、取引・業務・法的責任という、経営に直接かかわる形で表に出ます。だからこそ、IT担当ではなく経営の判断として備えておく価値があります。

  • 01

    取引先に影響し、取引の継続に関わる

    攻撃者は守りの堅い大企業を直接狙わず、対策の薄い取引先から侵入します。自社の被害が取引先の業務に影響すると、対策状況が取引継続の判断材料になります。

    守り → 入口・社内・端末の全層
  • 02

    復旧までの間、受注・請求が止まる

    ファイルが暗号化されれば、受注も請求も止まります。復旧までの期間、通常業務ができない状態が続きます。

    守り → X-CP/CROWⅡ
  • 03

    1台の感染が、社内全体に広がる

    市販Wi-Fi・USB・持ち出しPC経由で入った脅威は、入口の守りをすり抜けています。社内に"仕切り"がなければ、サーバのデータにまで影響が及びます。

    守り → SoWⅡ
  • 04

    気づくのが遅れ、発見が取引先からの連絡になる

    どのPCの対策が切れているか見えない状態では、最初の連絡が「御社から不審なメールが来ている」になりがちです。早く気づける仕組みが、影響の大きさを左右します。

    守り → CROWⅡ
  • 05

    個人情報の漏えいには、法令上の義務がある

    個人情報の漏えいは報告・本人通知が義務。命令違反等には法人に1億円以下の罰金が定められています。担当者がいない会社ほど、仕組みで備えておく必要があります。

    守り → X-CP/CROWⅡ
  • 06

    直せる人が、社内にいない

    ネットが止まると、業務も止まります。詳しい社員一人に頼る体制では、その人が不在の日に対応が止まってしまいます。

    守り → Angelサービス

セキュリティに、詳しくなくて構いません。

ホームページの守りをガーディアンに任せていただいているように、社内側は専門企業アルテミスに。詳しくないからこそ、任せられる体制を用意しました。

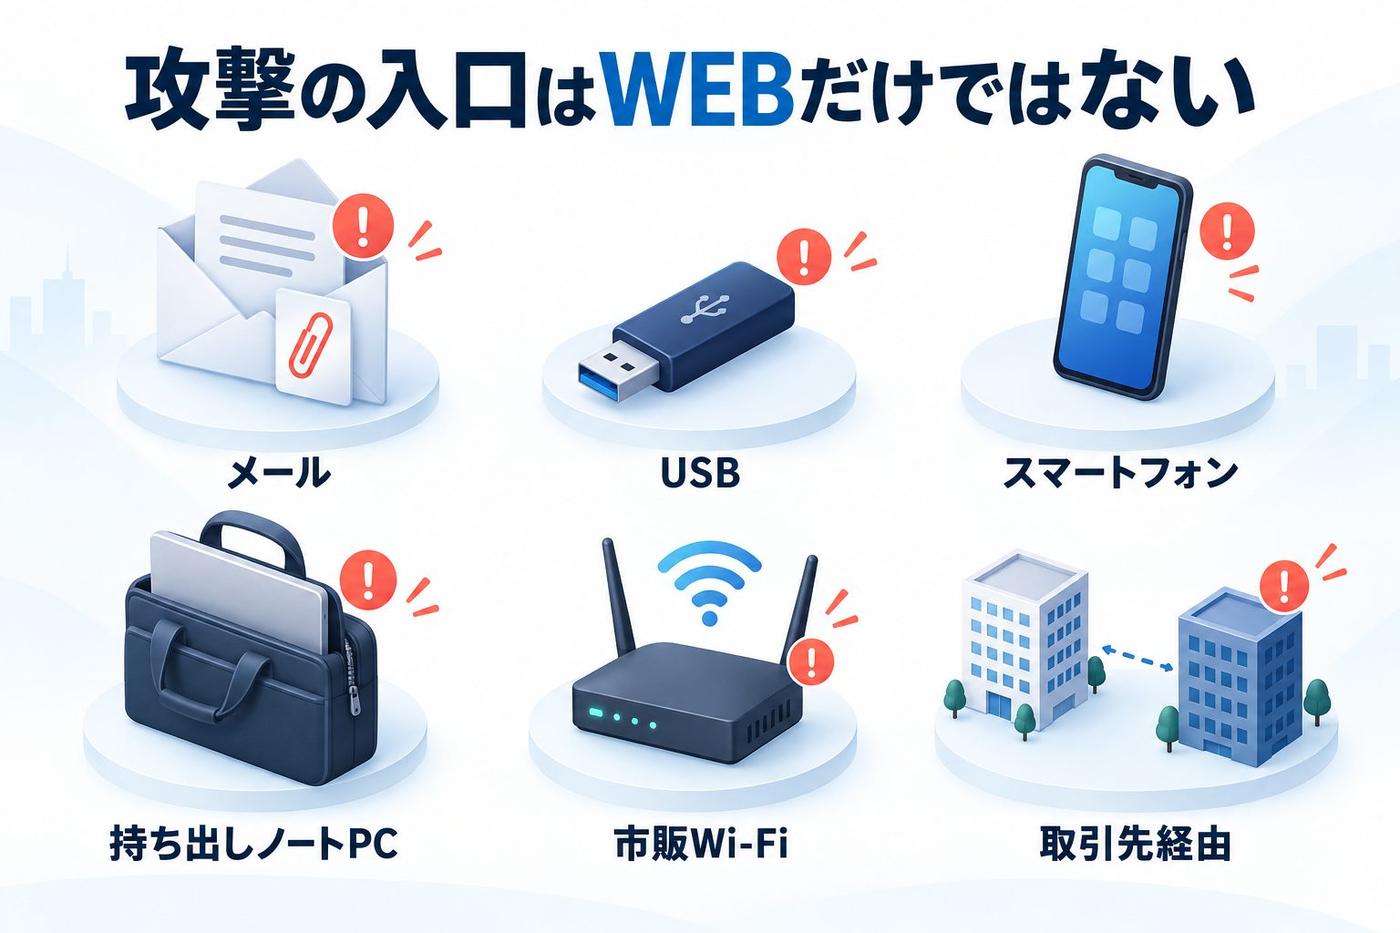
攻撃の入口はWEBだけではない:メール・USB・スマートフォン・持ち出しノートPC・市販Wi-Fi・取引先経由

Threat Entry Points

そのリスクの入口は、
WEBだけではない。

では、これらはどこから入ってくるのでしょうか。ホームページの改ざんや情報漏えいは、ガーディアンのWAFと診断で防げます。しかし攻撃者が狙う入口は、ホームページの外側にもっとたくさんあります。

  • メール添付ファイル・偽装リンク
  • USBメモリ持ち込み媒体からの感染
  • スマートフォン社内Wi-Fiに接続する私物端末
  • 持ち出しノートPC外で感染し、社内に持ち帰る
  • 市販Wi-Fiルーター家庭用機器を業務に流用
  • 取引先経由サプライチェーン攻撃
  • IPA「情報セキュリティ10大脅威 2026」(組織)「ランサム攻撃による被害」「サプライチェーンや委託先を狙った攻撃」が上位を占め、大手だけでなく取引先の中小企業が標的になっています。
  • ガーディアン独自調査(約11万社)サイバーセキュリティ対策ができていない中小企業が多数。無防備な取引先が、大企業への「迂回路」になっています。

Coverage Map

WEBと社内、両面から守る。

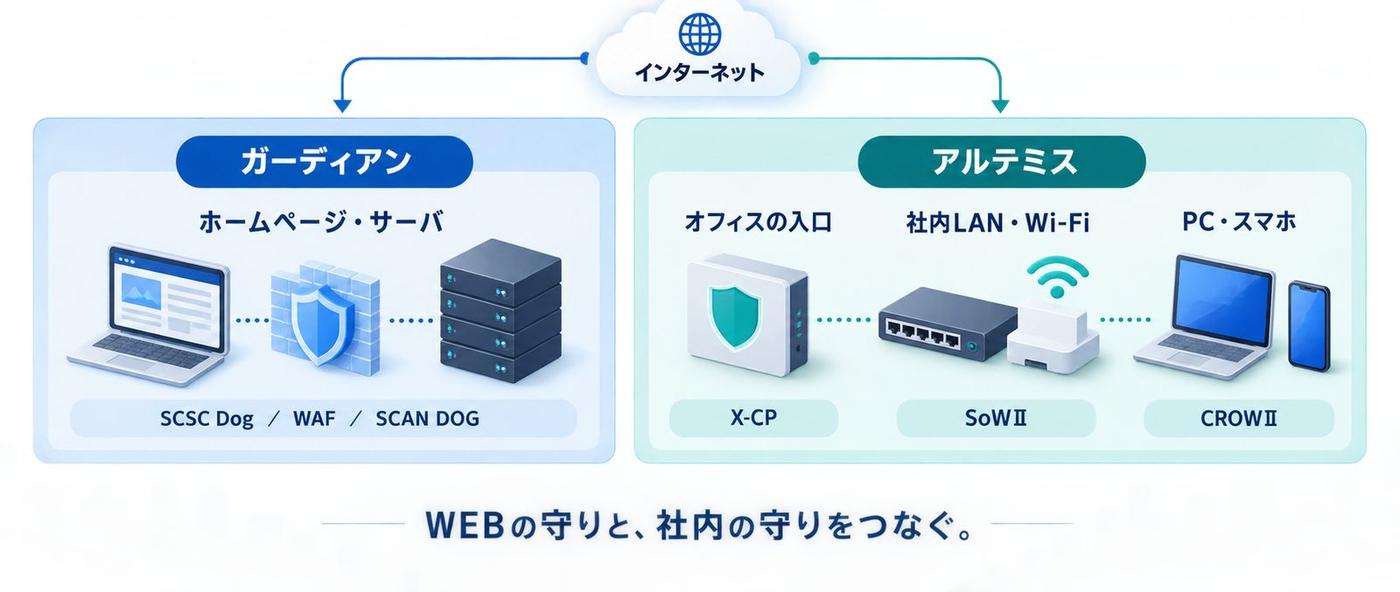
インターネットから見たとき、あなたの会社には「ホームページ・サーバ」と「オフィス」という2つの顔があります。前者をガーディアンが、後者をアルテミスが。4つの層で、抜け道をなくします。

守備範囲マップ:ホームページ・サーバはガーディアン(SCSC Dog/WAF/SCAN DOG)、オフィスの入口はX-CP、社内LAN・Wi-FiはSoWⅡ、PC・スマホはCROWⅡ(アルテミス)
  • 01
    GUARDIAN

    ホームページ・サーバ

    WAF・改ざん監視・約300項目の脆弱性診断で、外から見える"顔"を守る。

    SCSC Dog/WAF/SCAN DOG
  • 02
    ARTEMIS

    オフィスの入口

    インターネットとの境界に立ち、ウイルス・不正侵入・迷惑メール・ボット通信を一台で止める。

    X-CP(UTM)
  • 03
    ARTEMIS

    社内LAN・Wi-Fi

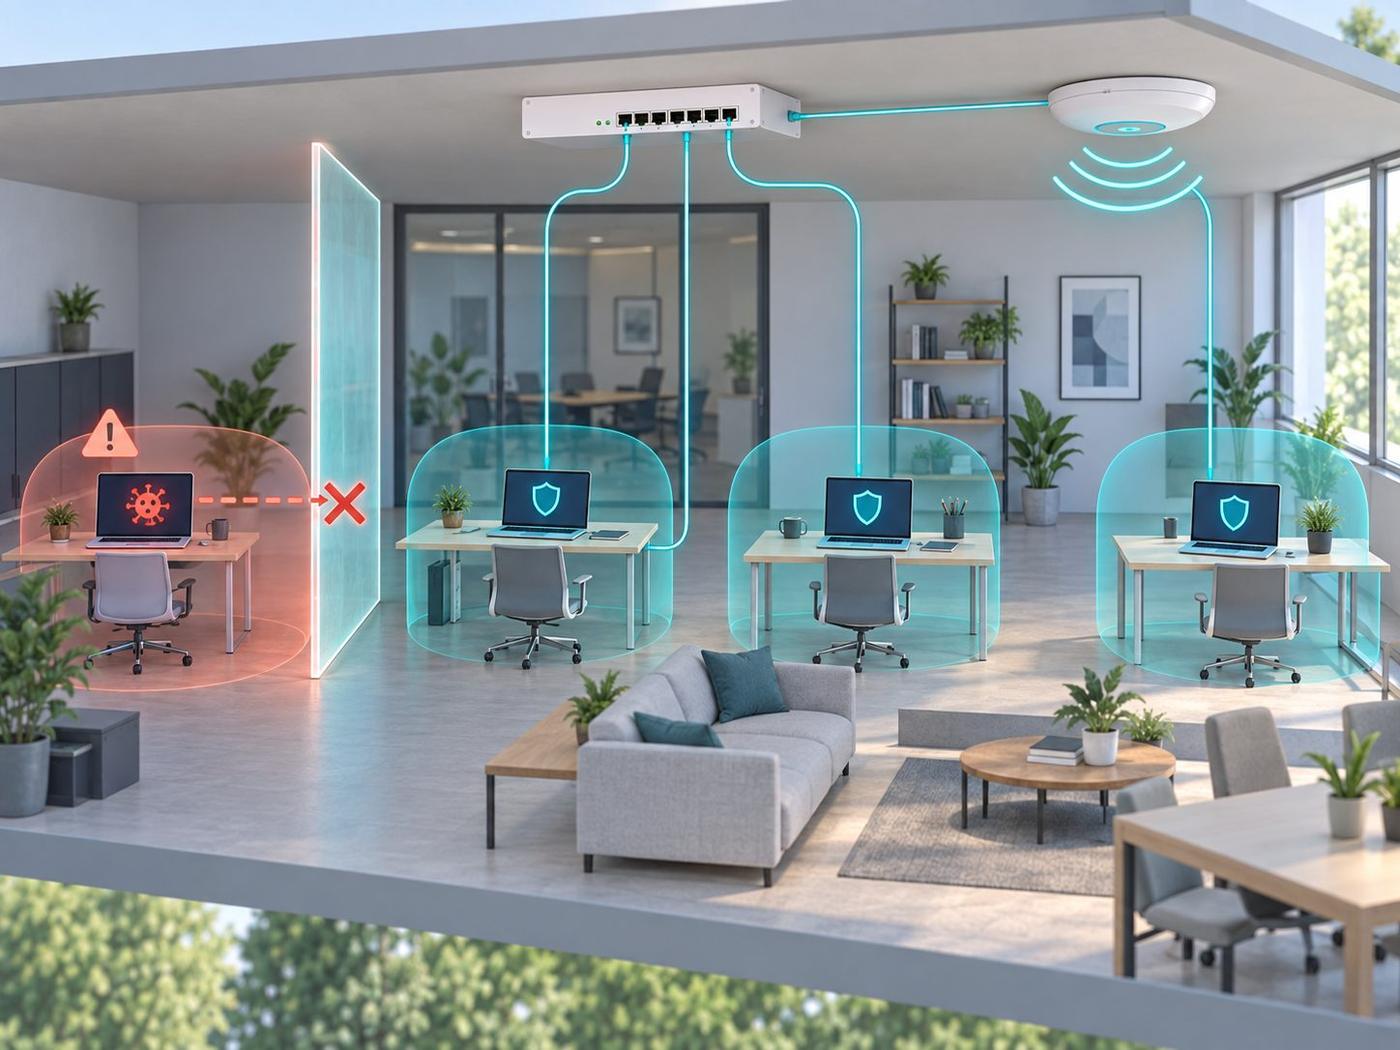
    入口を抜けた脅威が社内で広がる"横感染"を、スイッチとWi-Fiの層で止める。

    SoWⅡ(セキュリティスイッチ)
  • 04
    ARTEMIS

    PC・スマホ

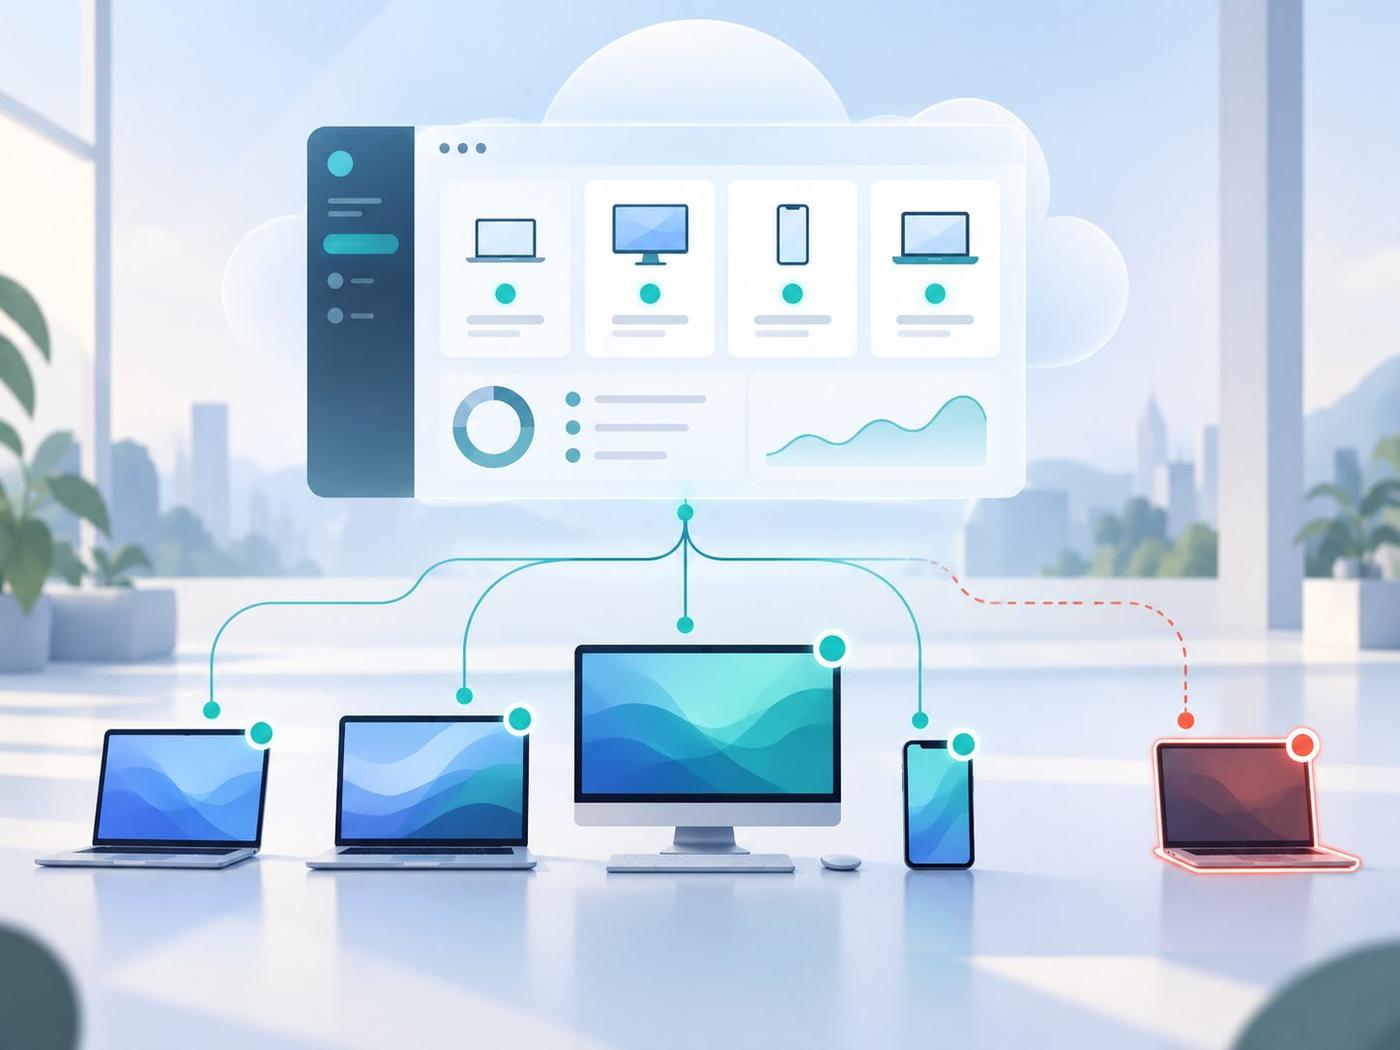
    全端末の状態を1画面で把握し、ランサムウェアの振る舞いを検知・隔離・復元する。

    CROWⅡ(エンドポイント管理)

一社では、守り切れない。だから、組んだ。

※図は役割を説明する概念図です。実際のネットワーク構成はお客様の環境により異なります。

Why Artemis

なぜ、アルテミスと組んだのか。

ガーディアンが自社で担うのはWEBの守り。社内側は、「セキュリティがまだ注目されていない時代」から30年、ネットワークセキュリティだけを続けてきた専門企業に託すのが、お客様にとって最も誠実な答えでした。

  • 1995

    情報セキュリティ専門企業として設立

    自社製品の開発・ネットワーク診断・サポートセンター運営を、一貫してネットワークセキュリティに特化。

  • 1998

    中小企業向け診断「i-check2000」

    攻撃者の手口を再現する診断を、中小企業向けに国内で初めて低価格で提供。以来、時代ごとの最新の手口を取り込み続けています。

  • 3拠点

    東京・大阪・千葉+自社サポートセンター

    導入後の「困った」を受け止める専用窓口。遠隔サポートで、ネットワークに詳しくない方も迷いません。

会社名
株式会社アルテミス(ARTEMIS Inc.)
本社
東京都江東区平野3-2-6 木場パークビル4F
主要取扱
Check Point社製UTM「X-CPシリーズ」、WithSecure製エンドポイント製品、セキュリティ診断
加盟
NPO 日本ネットワークセキュリティ協会(JNSA)

※会社情報はアルテミス公式サイト(artemis-jp.com)会社案内に基づきます。

Three Layers

社内を守る、3つの守り。

入口・社内・端末。どこか1か所ではなく、3つの層が連携するから、抜け道がなくなります。

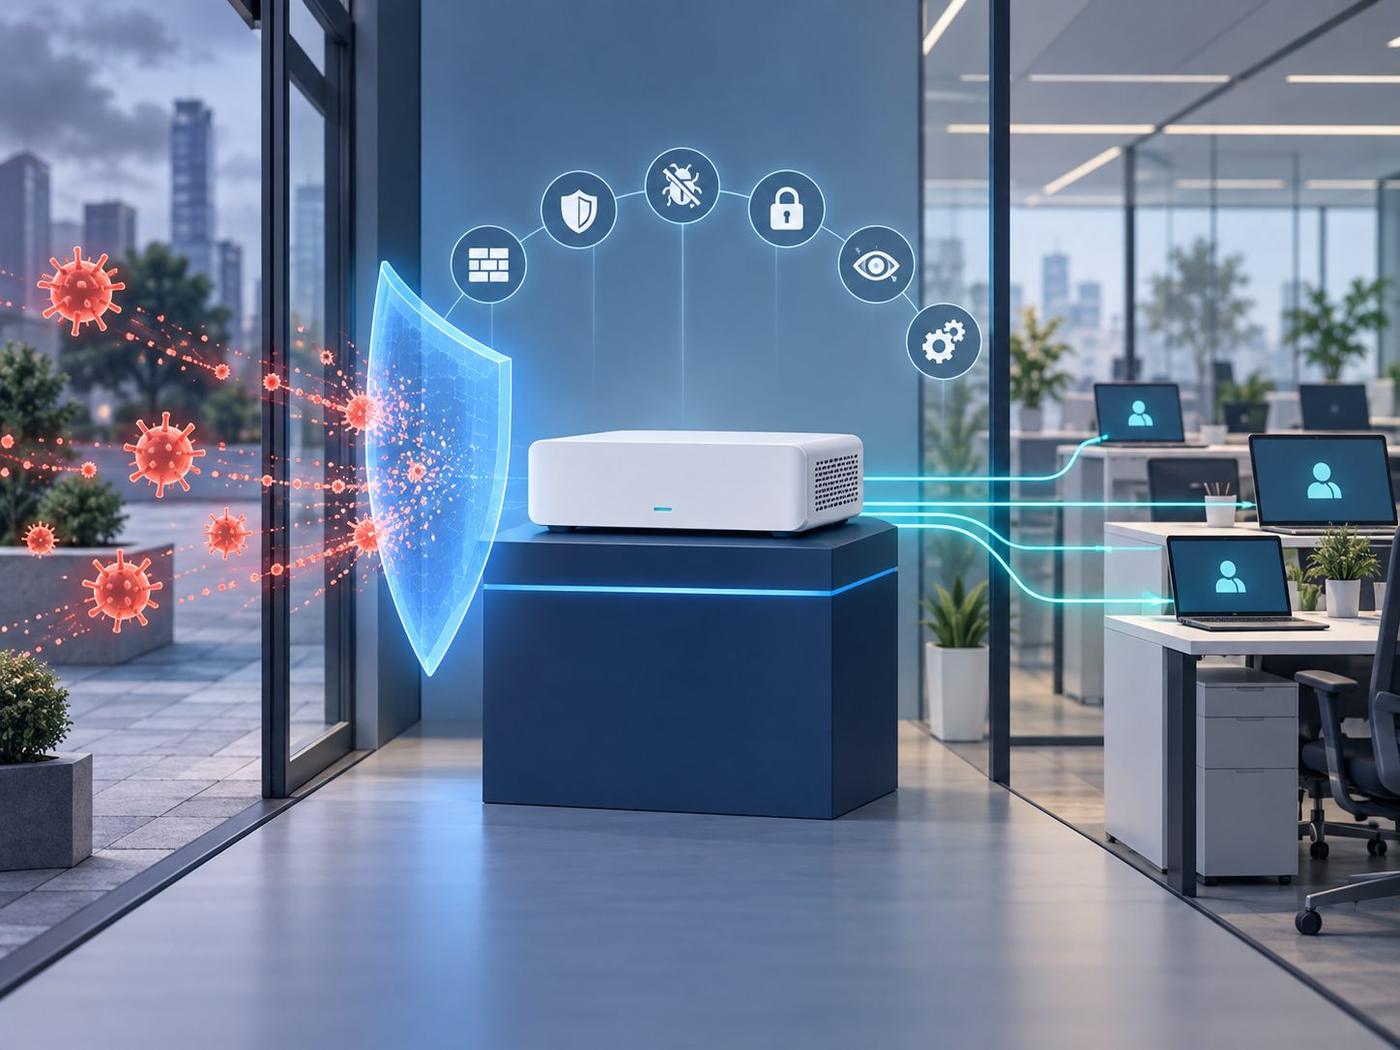
X-CP(UTM)の概念イラスト:オフィスの入口で脅威を止める

LAYER 02 ── オフィスの入口

X-CPUTM(統合型脅威管理)

入口で止める

6つの守りを、一台に統合。

世界的なセキュリティベンダー Check Point 社の技術を採用したUTM。インターネットとの境界に置くだけで、外部からの攻撃と内部からの不審な通信を一台で管理します。脅威のブロック状況はWeb上のレポートで「見える化」。

  • アンチウイルス(閲覧・メール送受信時に検出/駆除)
  • アンチスパム(迷惑メールを件名で判定)
  • URLフィルタ(業務に無関係なサイトを制限)
  • アプリケーションコントロール
  • Firewall & IPS(不正侵入防御)
  • アンチボット(感染PCと司令塔サーバの通信を遮断)

X-CP25シリーズ(253/255/256/257)。推奨端末数の目安は20〜100台。IPoE方式対応。

SoWⅡの概念イラスト:社内での横感染を止める

LAYER 03 ── 社内LAN・Wi-Fi

SoWⅡSecure on Wireless/Wi-Fi付きセキュリティスイッチ

横感染を止める

UTMでは防げない"内部感染"に、答えを。

UTMを導入していても、メール・USB・スマートフォン・持ち出しPCからマルウェアが社内に入る可能性は残ります。SoWⅡはUTMの配下に置く有線スイッチ+Wi-Fi機器。社内に入った脅威がネットワーク内で広がるのを止めます。

  • Threat Prevention で広範囲な脅威からネットワークを保護
  • Wi-Fi 6(同時トライバンド・アンテナ6本)で通信も快適に
  • ゲスト用Wi-Fiとしても利用可
  • WithSecure等のエンドポイントソフト3台分バンドルあり
  • 市販Wi-Fiルーターの置き換えに(海外規制当局の調査対象となったメーカー機器の見直しにも)
  • メッシュ対応ルーター MiRⅡ で電波の届きにくい場所も補完

有線4ポート/同時接続推奨35台。拠点間VPNは非推奨(モバイルVPNのみ)。

CROWⅡの概念イラスト:全PCを1画面で管理

LAYER 04 ── PC・スマホ

CROWⅡClient Management Server/エンドポイント一元管理

端末を守り、見張る

全PCを1画面で。感染しても、戻せる。

付属ライセンスでPCにエンドポイントソフトを入れると、専用ポータルに全端末の状態が並びます。導入台数・OS・オンライン状況・IPアドレスを一覧し、ポータルからウイルススキャンやネットワーク隔離、アップデートを指示。「誰のPCが今どうなっているか」を、経営者が把握できる形にします。

  • AIを活用した多層防御(シグネチャ・振る舞い検知・サンドボックス)
  • ランサムウェア保護:不審なプログラムを一時遅延しサンドボックスで検査
  • ロールバックで感染前の状態にファイルを復元(100MB以下)
  • USBスキャン/デバイス制御/統合パッチマネジメント
  • ウェブプロテクション(悪質・フィッシングサイトをブロック)
  • ネットワーク隔離・再起動・メッセージ表示をポータルから指示

対応OS:Windows 11/macOS 26・15・14。USBスキャン・ロールバック・自動処理はWindowsのみ。

※製品画像・管理画面は概念イラストで、実際の製品外観・画面とは異なります。機能の詳細・仕様はアルテミスの正式資料に基づきます。

Angel Service

導入して終わり、にしない。
アルテミスの「Angelサービス」

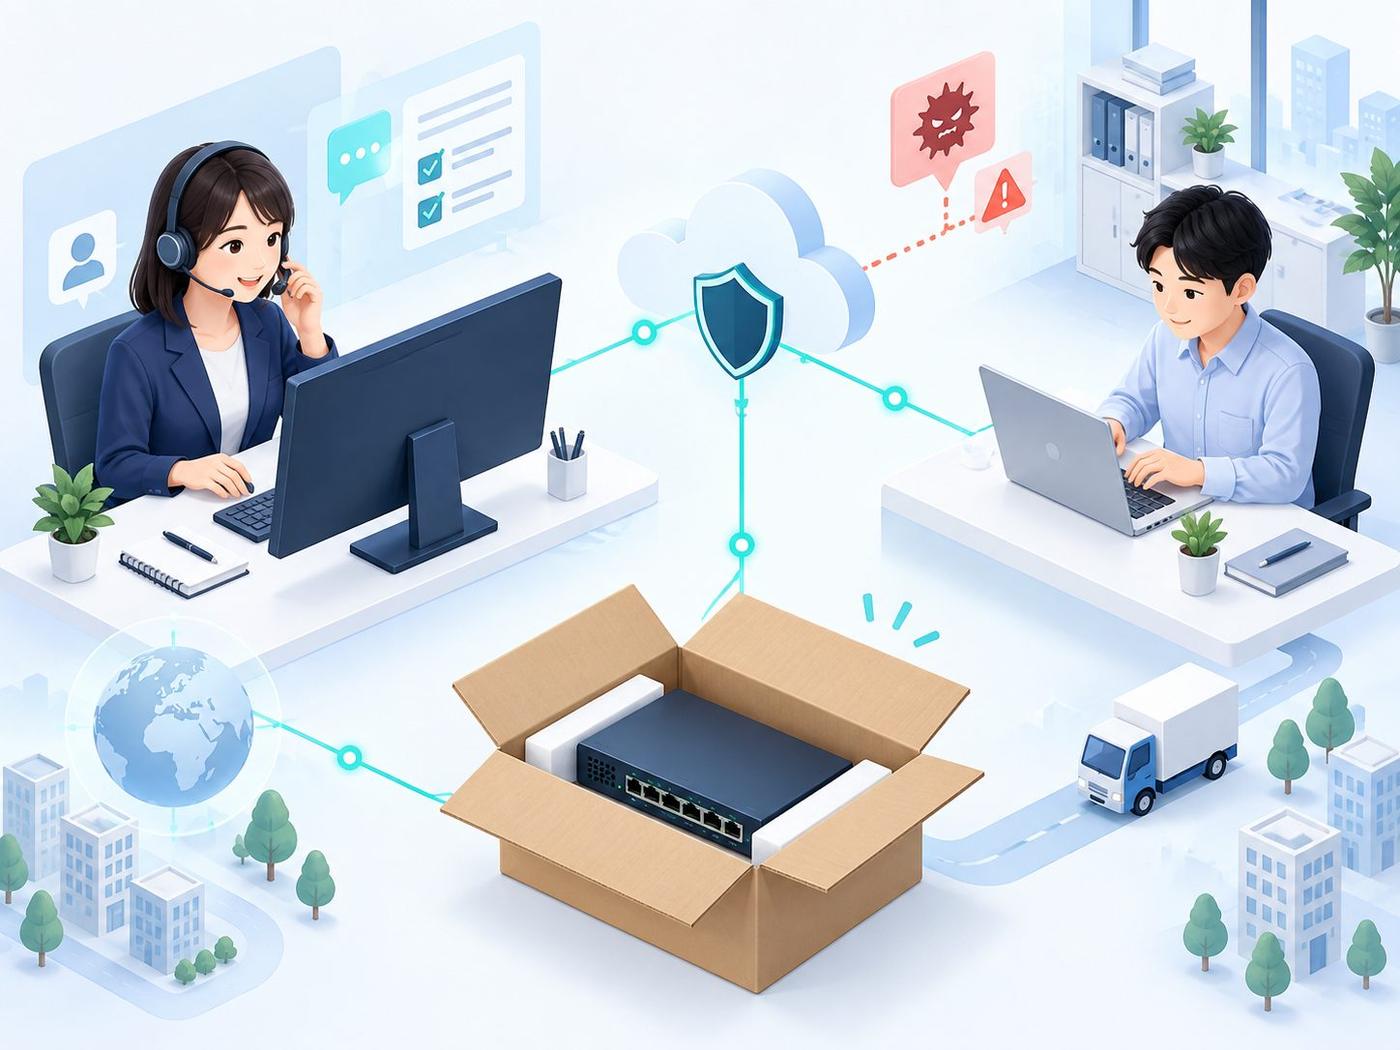
ネットワークセキュリティは、導入してからの運用が肝心です。X-CPの導入から日々の「困った」まで、アルテミス自社のサポートセンターが受け止めます。

  • 01

    専用サポートセンター

    商品機能・障害のお問い合わせ窓口。電話でトラブルシューティングと迅速な復旧・設定変更。

  • 02

    リモートメンテナンス

    遠隔操作でX-CPの設定変更や障害の切り分け。訪問待ちの時間をなくします。

  • 03

    故障時は"設定済み"交換機を発送

    設置時に採取したConfigを新しい機器に投入して発送。入れ替えるだけで復旧。

  • 04

    PCリモート+ウイルス駆除

    ワンタイムパスワードでPCを遠隔操作し、X-CP配下の障害切り分けと駆除を行います。

アルテミスのサポート体制の概念イラスト
「インターネットで何かあったら、アルテミスサポート」── お客様には、この一言で覚えていただける体制です。セキュリティだけでなく、サポート体制そのものが安心の理由になります。

Cost of Doing Nothing

備えの費用と、被害の費用。

被害の本当のコストは、身代金ではありません。止まった業務、失った信用、そして法的責任です。備えは、その比較で判断していただければ十分です。

  • 復旧費用は"数か月の利益"規模に

    原因調査・法律相談・コールセンター設置・見舞金・再発防止策。インシデント対応には多数の費目が発生し、中小企業でも総額が数千万円規模になった例が報告されています。

    出典:JNSA「インシデント損害額調査レポート」
  • 取引先からの信用失墜

    サプライチェーン攻撃では、自社の被害が取引先の出荷停止・生産停止につながります。自社の対策状況が、取引継続の条件として問われる時代になりました。

    近年、大手企業の取引先である中小企業が侵入経路となった事例が複数公表されています。
  • 法令上の責任

    個人情報保護法の改正で漏えい時の報告・本人通知が義務化され、命令違反等には法人に対し1億円以下の罰金が定められています。「知らなかった」では済みません。

    出典:個人情報保護委員会(改正個人情報保護法)

※数値・制度は公開前に原典で再確認のうえ、年版を明記します。

How It Works

ガーディアンのお客様だから、迷わない。

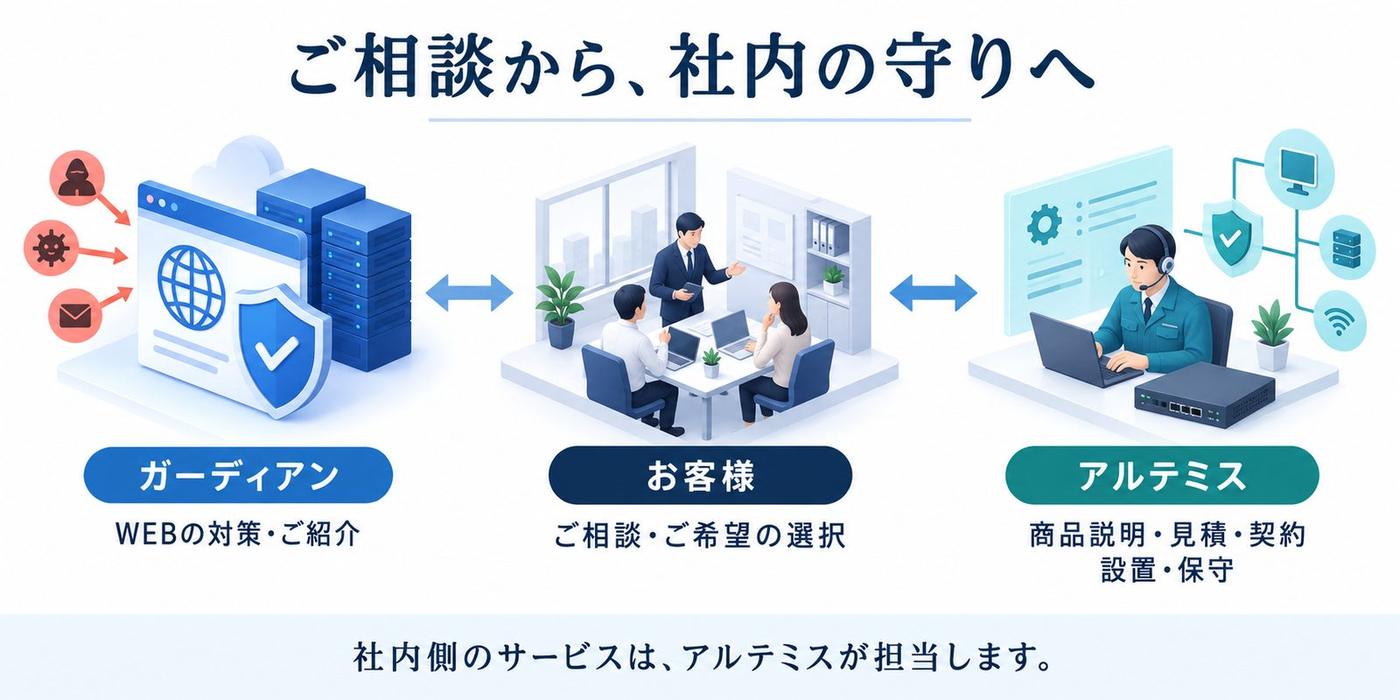
WEB戦略MTGの担当者と一緒に「社内側の必要度」を確認してから、アルテミスへ。売り込みではなく、橋渡しです。

  1. GUARDIAN

    必要度を一緒に確認

    WEB戦略MTGや診断結果をもとに、社内側の対策がどこまで必要かを担当者と整理します。

  2. お客様

    AかBを選んで送信

    「話を聞かせてほしい」か「まずは興味あり」か。このページのフォームから1分で。

  3. ARTEMIS

    A:日程確定/B:資料とご連絡

    Aは1営業日以内に候補日をご返信。Bは資料送付のうえ、ご希望の手段でご連絡します。

  4. ARTEMIS

    説明・見積・設置・保守

    商品説明から見積・契約・設置・保守まで、社内側はアルテミスが一貫して担当します。

役割分担:ガーディアンはWEBの対策とご紹介、お客様はご相談とご希望の選択、アルテミスは商品説明・見積・契約・設置・保守
  • ガーディアンとのご契約は、変わりません。SCSCの料金・サービス内容・WEB戦略MTGはこれまでどおり。社内側の対策が加わることで、WAFや診断で見つかった課題の"外側"も塞がります。
  • 社内側のご契約は、アルテミスと直接。費用のお見積り、設置、保守窓口はアルテミスが担当します。ガーディアンはご紹介と、必要に応じた打合せへの同席を行います。

FAQ

よくある質問

費用はどのくらいかかりますか?
機器の機種・台数・拠点数により異なるため、アルテミスが個別にお見積りします。まず概算を知りたい方は「B:まずは興味あり」で、規模感(従業員数・PC台数)をお書き添えください。
今使っているウイルス対策ソフトは、どうなりますか?
現状の対策内容を伺ったうえで、継続・置き換え・追加のいずれが適切かをアルテミスがご提案します。フォームの「現在の対策」欄に製品名をご記入いただくとスムーズです。
ガーディアンとの契約や料金は変わりますか?
変わりません。SCSCの料金・サービス内容・WEB戦略MTGはこれまでどおりです。社内側のご契約はアルテミスと直接となります。
対応地域は?
アルテミスは東京本社・大阪支店・千葉支店を拠点に、遠隔サポートを組み合わせて対応します。地域によって対応方法が異なる場合がありますので、都道府県をフォームでお知らせください。
何台くらいの規模から検討できますか?
X-CP25シリーズは20〜100台が推奨端末数の目安ですが、より小規模の環境でもご相談いただけます。まず現在の台数をお知らせください。
入力した情報は、どのように扱われますか?
ご同意のうえで、ご入力内容を株式会社アルテミスへ提供し、ご相談対応・資料送付・ご連絡の目的にのみ利用します。目的外の利用や、同意なく第三者へ提供することはありません。
SCAN DOG/SCSC Dogとは何が違うのですか?
SCAN DOG/SCSC Dogは「ホームページ・サーバ」側(WEB)を守るガーディアンのサービス。本ページのX-CP/SoWⅡ/CROWⅡは「オフィスの入口・社内LAN・PC」側を守るアルテミスの製品です。両方そろって、はじめて会社全体が守られます。
「A」と「B」はどう選べばいいですか?
具体的な課題があり、担当者と話して進めたい方は「A」。まず全体像を知りたい・社内で検討材料が欲しい方は「B」。Bを選んだ後にAへ切り替えることもできます。

Contact

社内の守りについて、ご相談ください。

A・Bどちらかをお選びください。相談フォームは1分で送信できます。

ご入力いただいた情報は、ご相談対応のために株式会社アルテミスへ提供し、同社からご連絡を差し上げる場合があります。詳細は個人情報保護方針をご確認ください。